


Webinar Security for AI: From Prompt Injection to Production
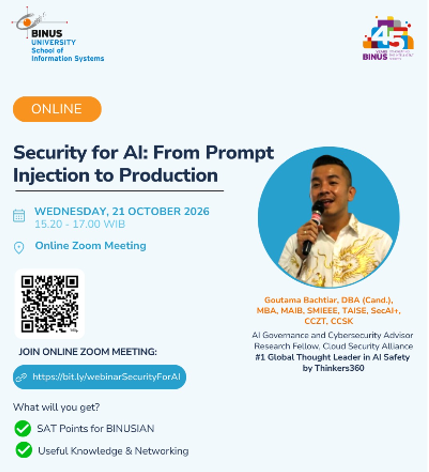
JAKARTA, 21 OKTOBER 2026 – School of Information Systems, BINUS University, menyelenggarakan webinar bertajuk “Security for AI: From Prompt Injection to Production” pada pukul 15.20–17.00 WIB melalui Zoom Meeting. Kegiatan ini menghadirkan Bapak Goutama Bachtiar, DBA (Cand.), MBA, MA, MBI, SMIEEE, TAIISE, SecAI+, CCZT, CCSK, sebagai AI Governance and Cybersecurity Advisor serta Research Fellow di Cloud Security Alliance, sebagai narasumber.
Webinar ini membahas pentingnya memahami keamanan AI secara menyeluruh, terutama ketika aplikasi berbasis kecerdasan buatan mulai diterapkan dalam lingkungan produksi. Pembahasan menghubungkan konsep dasar keamanan siber, perubahan lanskap ancaman digital, serta risiko khusus yang muncul pada aplikasi Large Language Models (LLM) dan Generative AI.
Pada isi webinar yang dibawakan Bapak Goutama membahasa beberapa hal seperti berikut :
1. Memahami Konsep Dasar Keamanan Siber
Pada bagian awal, peserta diajak membedakan lima konsep yang saling berkaitan, yaitu threats, vulnerabilities, attacks, incidents, dan risks. Threats merujuk pada potensi ancaman, vulnerabilities adalah kelemahan yang dapat dimanfaatkan, attacks merupakan tindakan untuk mengeksploitasi kelemahan, incidents adalah peristiwa keamanan yang terjadi, sedangkan risks menggambarkan potensi dampak dan kemungkinan terjadinya suatu peristiwa. Memahami perbedaan ini membantu organisasi menilai masalah keamanan secara lebih terstruktur dan menentukan prioritas penanganan.
2. Lanskap Ancaman Siber Terus Berubah
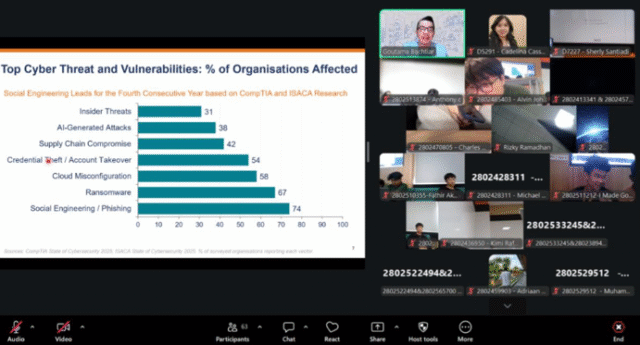
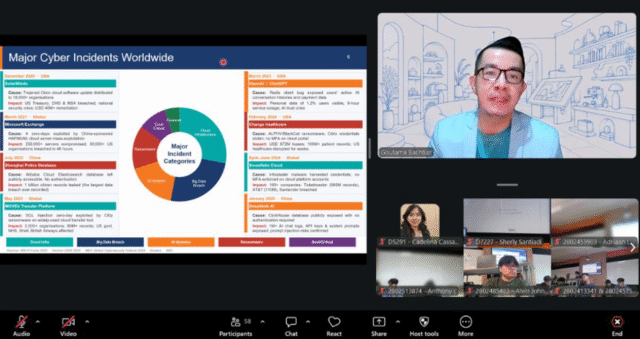
Materi selanjutnya menyoroti sejumlah insiden siber global dan jenis ancaman yang banyak dihadapi organisasi. Grafik dalam presentasi menampilkan social engineering/phishing, ransomware, cloud misconfiguration, credential theft/account takeover, supply chain compromise, security attacks, dan insider threats sebagai contoh risiko yang perlu diperhatikan. Pesan utamanya adalah bahwa keamanan tidak cukup hanya berfokus pada teknologi; konfigurasi sistem, identitas dan akses, rantai pasok, serta perilaku pengguna juga menjadi bagian penting dari upaya perlindungan.
3. Risiko Khusus pada LLM dan Generative AI
Salah satu fokus utama webinar adalah OWASP Top 10 for LLM Applications and Generative AI. Presentasi menyoroti beberapa kategori risiko, termasuk prompt injection, sensitive information disclosure, supply chain vulnerabilities, data and model poisoning, serta improper output handling. Prompt injection menjadi perhatian karena instruksi berbahaya dapat memengaruhi cara model memproses masukan atau menjalankan instruksi, sehingga sistem perlu dirancang agar tidak begitu saja mempercayai seluruh konten yang diterimanya.
Selain itu, kebocoran informasi sensitif, komponen pihak ketiga yang tidak aman, manipulasi data pelatihan, dan penanganan keluaran model yang kurang tepat dapat memunculkan dampak lanjutan. Karena itu, penerapan AI perlu disertai pengujian keamanan, pengendalian akses, pengelolaan data, serta validasi keluaran sebelum hasilnya digunakan oleh sistem atau pengguna lain.
4. Dari Pengembangan ke Lingkungan Produksi
Sesuai tema “From Prompt Injection to Production”, pembahasan menekankan bahwa keamanan AI perlu dipertimbangkan sejak tahap perancangan hingga implementasi dan pengoperasian. Organisasi perlu mengenali ancaman yang relevan, memahami kelemahan sistem, mengendalikan akses terhadap data dan layanan, serta menyiapkan proses pemantauan dan respons terhadap insiden. Pendekatan ini membantu memastikan bahwa perlindungan tidak berhenti pada model AI saja, tetapi juga mencakup aplikasi, data, integrasi, dan proses bisnis yang menggunakannya.
5. Kerangka dan Standar sebagai Panduan
Dalam presentasi, narasumber juga menampilkan ringkasan kontrol keamanan AI berdasarkan ISO 42001 serta ringkasan ancaman keamanan AI yang diberi label ISO/IEC 27090. Materi tersebut memperkenalkan pentingnya menggunakan kerangka dan standar sebagai acuan untuk mengidentifikasi area pengendalian, menilai risiko, dan membangun tata kelola keamanan AI. Penerapan standar tetap perlu disesuaikan dengan konteks organisasi, jenis sistem, data yang diproses, dan dampak apabila terjadi kegagalan.
6. Mendorong Penerapan AI yang Lebih Aman
Melalui webinar ini, peserta memperoleh gambaran mengenai hubungan antara ancaman siber konvensional dan risiko yang berkembang pada aplikasi AI generatif. Pemahaman terhadap konsep keamanan, pengenalan kategori risiko LLM, dan penggunaan kerangka pengendalian dapat menjadi dasar bagi organisasi maupun praktisi teknologi untuk mengevaluasi kesiapan sistem sebelum diterapkan secara luas. Keamanan AI bukan hanya persoalan teknis, melainkan juga bagian dari tata kelola, pengelolaan risiko, dan tanggung jawab dalam pemanfaatan teknologi.
Webinar “Security for AI: From Prompt Injection to Production” menjadi ruang pembelajaran untuk memperluas pemahaman peserta mengenai tantangan keamanan AI yang terus berkembang. Dengan mengenali risiko sejak awal dan menerapkan pengendalian yang sesuai.
Comments :