



Cloud Data Governance: Menjaga Integritas dan Kepatuhan Data di Cloud
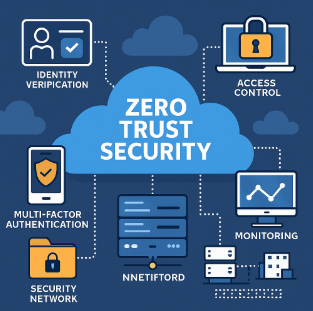
Seiring dengan meningkatnya adopsi cloud computing, ancaman siber juga semakin kompleks dan tersebar. Pendekatan keamanan tradisional yang mengandalkan perimeter jaringan (trusted internal, untrusted external) tidak lagi memadai. Untuk itu, model Zero Trust Security menjadi pendekatan baru yang semakin relevan dalam mengamankan sistem berbasis cloud.
Zero Trust adalah kerangka keamanan yang mengasumsikan bahwa tidak ada pengguna, perangkat, atau layanan yang bisa dipercaya secara default, baik dari dalam maupun luar jaringan. Setiap akses harus diverifikasi, divalidasi, dan dipantau secara ketat menggunakan prinsip “never trust, always verify”.
Konsep utama Zero Trust meliputi:
- Verifikasi identitas secara ketat (multi-factor authentication)
- Akses berbasis prinsip least privilege
- Segmentasi mikro dan isolasi workload
- Pemantauan dan logging terus-menerus
Cloud bersifat terbuka, elastis, dan melibatkan banyak pihak (vendor, partner, user). Oleh karena itu, kontrol akses dan keamanan berbasis identitas menjadi krusial. Zero Trust memastikan hanya entitas yang telah tervalidasi dengan benar yang dapat mengakses sumber daya cloud.
Setiap penyedia layanan cloud besar, seperti AWS, Microsoft Azure, dan Google Cloud Platform, telah mengembangkan fitur dan layanan yang mendukung prinsip Zero Trust. Implementasi arsitektur ini membutuhkan kombinasi teknologi keamanan seperti identitas dan akses berbasis peran, segmentasi jaringan, serta pemantauan berkelanjutan. Meski pendekatan dan terminologinya bisa berbeda di tiap platform, prinsip dasarnya tetap sama: tidak ada entitas yang dipercaya secara default. Berikut adalah cara masing-masing platform cloud mengadopsi dan mendukung model Zero Trust dalam ekosistem mereka.
- Amazon Web Services (AWS)
AWS IAM, AWS Verified Access, dan Amazon GuardDuty sebagai bagian dari strategi Zero Trust
- Microsoft Azure
Azure Active Directory, Conditional Access, dan Microsoft Defender for Cloud
- Google Cloud Platform (GCP)
BeyondCorp Enterprise, Identity-Aware Proxy (IAP), dan VPC Service Controls
Meskipun pendekatan Zero Trust menawarkan lapisan keamanan yang lebih kuat dan relevan untuk lingkungan cloud modern, penerapannya bukan tanpa hambatan. Banyak organisasi menghadapi tantangan teknis maupun non-teknis saat mencoba mengadopsi kerangka ini secara menyeluruh. Mulai dari integrasi dengan sistem lama hingga resistensi budaya organisasi, berbagai aspek perlu dipertimbangkan agar transisi ke arsitektur Zero Trust berjalan efektif dan berkelanjutan. Berikut ini adalah beberapa tantangan umum yang sering dihadapi beserta penjelasannya.
- Kompleksitas Integrasi: Memerlukan audit dan mapping identitas yang detail
- Overhead Operasional: Lebih banyak verifikasi berarti lebih banyak beban manajemen
- Perubahan Budaya Organisasi: Memerlukan edukasi dan dukungan seluruh pemangku kepentingan
Namun dengan pendekatan bertahap, organisasi dapat membangun arsitektur keamanan cloud yang lebih tangguh dan berkelanjutan. Zero Trust bukan sekadar produk, melainkan paradigma baru dalam mengamankan cloud. Dengan mengadopsi model ini, perusahaan dapat mengurangi risiko kebocoran data, akses tidak sah, dan memperkuat postur keamanan secara menyeluruh di lingkungan cloud yang dinamis.
Referensi:
Comments :