



Memahami Cybersecurity Governance bersama Pak Dicky – Cybersecurity Expert di PT Veda Praxis
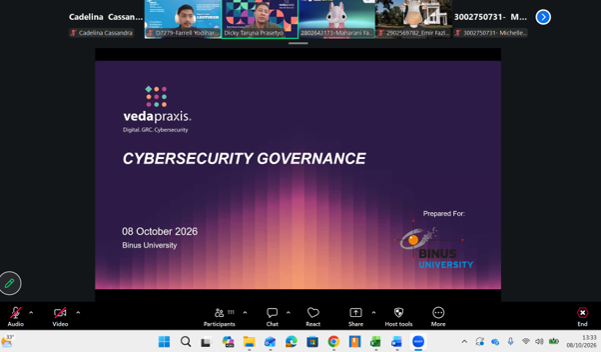
Pada 8 Oktober 2026, diadakan webinar tentang Cybersecurity Governance bersama Pak Dicky Taruna Prasetyo, CEH, CHFI, ISO27001 LA, OOSE, OCOE, ONSA selaku Cybersecurity Expert di PT Veda Praxis dan sebagai GLS Partner untuk matakuliah IT Governance, dengan Pak Farrel sebagai moderator. Beliau membahas bagaimana organisasi membangun tata kelola keamanan siber melalui penerapan berbagai framework, kebijakan, dan manajemen risiko untuk menghadapi kompleksitas ancaman digital, memenuhi tuntutan regulasi, serta memperkuat ketahanan organisasi.
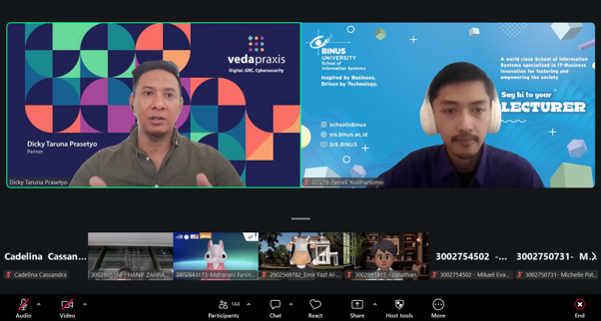
Pak Dicky menjelaskan berbagai faktor seperti perkembangan teknologi, meningkatnya ancaman kejahatan siber, keterbatasan sumber daya manusia, serta tuntutan regulasi menjadi perhatian penting bagi organisasi. Pemahaman terhadap tantangan ini menjadi langkah awal dalam membangun strategi cybersecurity yang efektif dan berkelanjutan. Selain itu juga dibahas mengenai framework cybersecurity, seperti NIST Cybersecurity Framework, COBIT, dan ISO/IEC 27001, yang memiliki fokus berbeda dalam mengelola keamanan informasi. NIST berfokus pada risiko keamanan siber, COBIT pada tata kelola TI, sedangkan ISO/IEC 27001 pada Sistem Manajemen Keamanan Informasi (SMKI). Pemilihan framework yang tepat sesuai kebutuhan bisnis dan risiko organisasi membantu membangun tata kelola keamanan yang efektif dan berkelanjutan. Penerapan seperti Cybersecurity Governance Operating Model memastikan pembagian peran dan tanggung jawab keamanan siber yang jelas, didukung oleh Policy Hierarchy yang mengatur penerapan kebijakan, standar, prosedur, dan panduan. Pengelolaan keamanan juga perlu menghubungkan ancaman dan kerentanan teknis dengan risiko bisnis melalui identifikasi aset kritis dan potensi dampaknya terhadap operasional. Dengan demikian, organisasi dapat menentukan prioritas penanganan risiko dan mengambil keputusan keamanan yang selaras dengan kebutuhan bisnis. Adapun penerapan Cybersecurity Governance di Indonesia melalui regulasi seperti UU Pelindungan Data Pribadi serta ketentuan Bank Indonesia dan OJK. Regulasi ini menekankan pengelolaan risiko, perlindungan aset digital, dan penanganan insiden untuk memperkuat kepatuhan serta ketahanan siber organisasi. Pemahaman terhadap regulasi tersebut menjadi landasan bagi organisasi dalam menyelaraskan strategi keamanan dengan tuntutan regulasi dan kebutuhan bisnis.
Setelah Pak Dicky mempresentasikan materi terkait Cybersecurity Governance, sesi dilanjutkan dengan Q&A dan foto bersama. Webinar ini membekali peserta dengan pemahaman Cybersecurity Governance, berbagai framework keamanan siber, serta penerapan kebijakan, manajemen risiko, dan regulasi dalam organisasi. Wawasan ini menjadi landasan penting untuk memahami cara membangun tata kelola keamanan yang efektif dan mengambil keputusan berdasarkan risiko bisnis. Pengetahuan yang diperoleh diharapkan dapat mendorong peserta untuk berkontribusi dalam menciptakan lingkungan digital yang lebih aman, tangguh, dan berkelanjutan.
Terima kasih untuk para mahasiswa yang telah mengikuti webinar ini, sampai jumpa di webinar lainnya!
Comments :