



Bekali Mahasiswa Hadapi Ancaman Digital, Pakar Veda Praxis Tekankan Keamanan Siber sebagai Langkah Strategis Manajemen
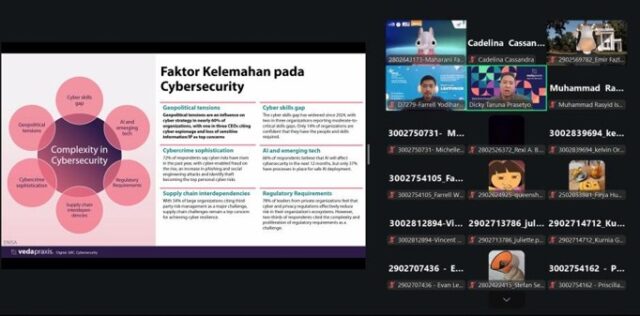
Melalui seminar bertajuk “Cybersecurity Governance, Risk Management, and Incident Response in Modern Enterprise”, mahasiswa diajak memahami bahwa pertahanan siber di dunia industri modern tidak lagi cukup mengandalkan perangkat teknis, melainkan harus terintegrasi ke dalam tata kelola dan strategi bisnis perusahaan.
BINUS @BEKASI, 8 Oktober 2026 — Maraknya insiden serangan siber seperti ransomware, phishing, hingga kebocoran data (data breach) menjadi pengingat keras bagi dunia industri sekaligus pembelajaran penting bagi generasi muda di bidang teknologi. Hadir sebagai pembicara utama di hadapan para mahasiswa dalam seminar bertema “Cybersecurity Governance, Risk Management, and Incident Response in Modern Enterprise”, praktisi dan pakar keamanan siber dari PT Veda Praxis, Dicky Taruna Prasetyo (CEH, CHFI, ISO 27001 Lead Auditor), memaparkan pergeseran paradigma keamanan informasi di perusahaan modern.
Di hadapan peserta seminar, Dicky membuka pemaparannya dengan meluruskan anggapan umum bahwa keamanan siber hanyalah urusan teknis tim Teknologi Informasi (TI) yang bertugas memasang antivirus atau firewall. Menurutnya, berbagai kasus kebocoran data membuktikan bahwa pertahanan yang semata-mata bergantung pada alat teknis sangat mudah ditembus oleh pelaku kejahatan siber.
“Di industri saat ini, keamanan siber harus masuk ke dalam tata kelola dan manajemen risiko organisasi. Artinya, keamanan wajib hadir di dalam kebijakan perusahaan, budaya kerja seluruh karyawan, hingga strategi bisnis, dengan dukungan penuh secara langsung dari manajemen puncak,” ujar Dicky kepada para mahasiswa.
TIGA PILAR PERTAHANAN SIBER KORPORASI
Dalam sesi pemaparan materi inti, Dicky membagikan tiga pilar utama yang wajib dipahami oleh para mahasiswa sebagai calon profesional di bidang teknologi dan keamanan informasi:
1. Penyelarasan Bisnis melalui Tata Kelola dan Standar Internasional
Dicky menjelaskan bahwa tata kelola keamanan siber (cybersecurity governance) berperan menyelaraskan sasaran keamanan informasi dengan tujuan bisnis perusahaan (business-IT alignment). Tanpa tata kelola yang terstruktur, kontrol keamanan di perusahaan akan bersifat reaktif dan berjalan sendiri-sendiri (siloed), sehingga gagal menghadapi ancaman yang kompleks.
Agar implementasi di lapangan terarah, ia memperkenalkan dua kerangka kerja (framework) internasional yang menjadi rujukan utama industri:
- ISO/IEC 27001: Standar internasional untuk membangun dan mengelola Sistem Manajemen Keamanan Informasi (SMKI) secara menyeluruh.
- NIST Cybersecurity Framework (CSF): Kerangka kerja yang membagi siklus pengelolaan keamanan siber ke dalam lima fungsi berkesinambungan, yaitu Identify (Identifikasi), Protect (Perlindungan), Detect (Deteksi), Respond (Respons), dan Recover (Pemulihan).
2. Pendekatan Keamanan Berbasis Risiko (Risk-Based Security) dan Threat Modeling
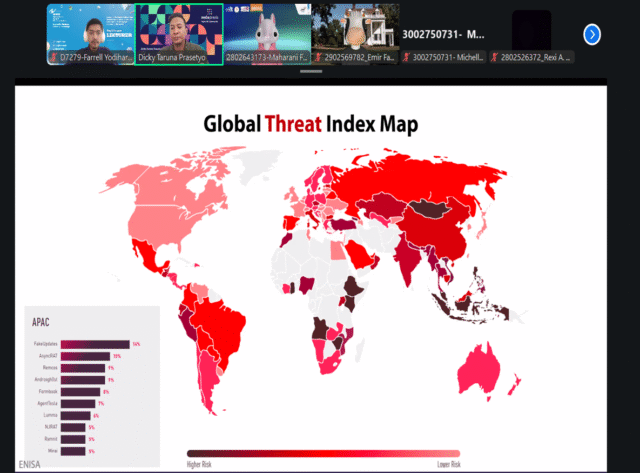
Memasuki bahasan kedua, Dicky mengajak mahasiswa melihat realitas bisnis bahwa tidak ada satu pun perusahaan yang memiliki anggaran tak terbatas untuk melindungi seluruh asetnya secara merata. Oleh sebab itu, perusahaan modern menerapkan pendekatan keamanan berbasis risiko (risk-based security) guna menentukan prioritas investasi keamanan melalui instrumen risk matrix dan risk register.
Kepada peserta seminar, Dicky merinci empat tahapan penilaian risiko (risk assessment) yang lazim dilakukan di dunia industri:
- Identifikasi Crown Jewels: Memetakan aset informasi paling berharga dan krusial bagi kelangsungan perusahaan.
- Pemodelan Ancaman (Threat Modeling): Mengidentifikasi potensi skenario serangan dan celah kerentanan yang dapat dimanfaatkan penyerang.
- Evaluasi Dampak dan Kemungkinan: Menghitung tingkat kerugian bisnis serta probabilitas terjadinya risiko tersebut.
- Penentuan Perlakuan Risiko (Risk Treatment): Memutuskan langkah penanganan yang paling efektif, apakah melalui mitigate (mengurangi risiko dengan kontrol), transfer (mengalihkan risiko ke pihak ketiga seperti asuransi), accept (menerima risiko sesuai batas toleransi), atau avoid (menghentikan proses yang memicu risiko).
3. Prinsip Assume Breach, Ketahanan Operasional, dan Audit Berkelanjutan
Pada pilar ketiga, narasumber menekankan prinsip krusial di industri keamanan siber modern, yakni assume breach—sebuah pola pikir yang mengasumsikan bahwa suatu saat sistem pertahanan pasti akan berhasil ditembus oleh penyerang. Dengan prinsip ini, fokus perusahaan tidak lagi berhenti pada upaya pencegahan, melainkan bergeser menuju ketahanan operasional (operational resilience).
Untuk membangun ketahanan tersebut, Dicky memaparkan bahwa perusahaan wajib memiliki Incident Response Plan (IRP) yang matang, menjalankan pemantauan keamanan aktif melalui Security Operations Center (SOC), serta melakukan evaluasi berkala melalui audit keamanan dan pengujian celah keamanan (penetration testing) guna memastikan seluruh kontrol benar-benar berfungsi saat krisis nyata terjadi.
RUBRIK KUPAS PRAKTIK INDUSTRI: KESINAMBUNGAN BISNIS DAN PEMULIHAN BENCANA (BC/DR)
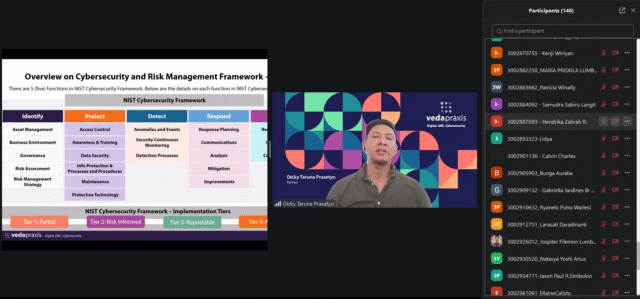
Seminar ini juga mengupas penanganan krisis siber skala besar, seperti serangan ransomware yang mengunci data operasional perusahaan. Dalam situasi darurat tersebut, pemulihan tidak cukup hanya mengandalkan perbaikan teknis dari tim TI, tetapi menuntut penerapan Business Continuity Management (BCM) dan Disaster Recovery (DR) berstandar NIST Cybersecurity Framework agar operasional bisnis tetap bertahan dan pulih dengan cepat.
A. Sisi Bisnis: Business Continuity Planning (BCP)
BCP berfokus menjaga agar proses bisnis utama perusahaan tetap dapat berjalan meskipun sistem atau infrastruktur TI sedang lumpuh akibat serangan siber. Langkah strategis yang perlu disiapkan meliputi:
- Business Impact Analysis (BIA) dan Target Pemulihan: Memetakan fungsi bisnis kritis (Critical Business Functions / CBF) yang tidak boleh berhenti lama—seperti sistem pembayaran atau layanan konsumen utama. Perusahaan kemudian menetapkan Recovery Time Objective (RTO) sebagai batas waktu maksimal layanan boleh terhenti sebelum menimbulkan kerugian fatal, serta Recovery Point Objective (RPO) sebagai batas toleransi data yang masih boleh hilang (misalnya maksimal 15 menit terakhir transaksi).
- Prosedur Operasi Darurat (Workaround): Menyiapkan jalur operasional alternatif, seperti peralihan sementara ke prosedur manual atau penggunaan sistem cadangan yang terisolasi selama sistem utama diperiksa oleh tim forensik.
- Komunikasi Krisis dan Manajemen Pimpinan: Membentuk Crisis Management Team (CMT) untuk mengambil keputusan cepat di tingkat pimpinan, mengendalikan simpang siur informasi di media, serta menyampaikan pelaporan resmi kepada regulator sesuai ketentuan Pelindungan Data Pribadi (PDP).
B. Sisi Teknis: Disaster Recovery Planning (DRP)
Melengkapi sisi bisnis, DRP menjadi panduan teknis untuk memulihkan sistem, server, jaringan, dan data yang terinfeksi atau rusak melalui tiga langkah utama:
- Strategi Backup yang Aman: Menyimpan salinan data pada jenis media berbeda dengan salinan ditempatkan di lokasi terpisah. Belajar dari berbagai kasus ransomware, salinan backup wajib dibuat immutable (tidak dapat diubah atau dihapus) dan air-gapped (terputus dari jaringan utama) agar tidak ikut terenkripsi saat serangan berlangsung.
- Penyediaan Disaster Recovery Center (DRC): Menyiapkan pusat data cadangan (hot site atau cloud DRC) agar operasional dapat segera dialihkan (failover) apabila pusat data utama tidak dapat digunakan.
- Simulasi dan Pengujian Berkala: Memastikan rencana pemulihan tidak sekadar menjadi dokumen di atas kertas dengan rutin menggelar tabletop exercise (simulasi diskusi krisis lintas tim) dan technical failover test (uji pengalihan server secara langsung).
PENUTUP MATERI SEMINAR
Menutup sesi seminar, ditekankan bahwa tata kelola keamanan siber, manajemen risiko, dan kesiapan merespons insiden harus berjalan secara beriringan di setiap organisasi modern. Kebijakan dan kontrol keamanan yang dirancang di atas kertas tidak akan memberikan perlindungan nyata apabila tidak pernah diuji melalui audit dan simulasi krisis secara berkala.
Comments :